
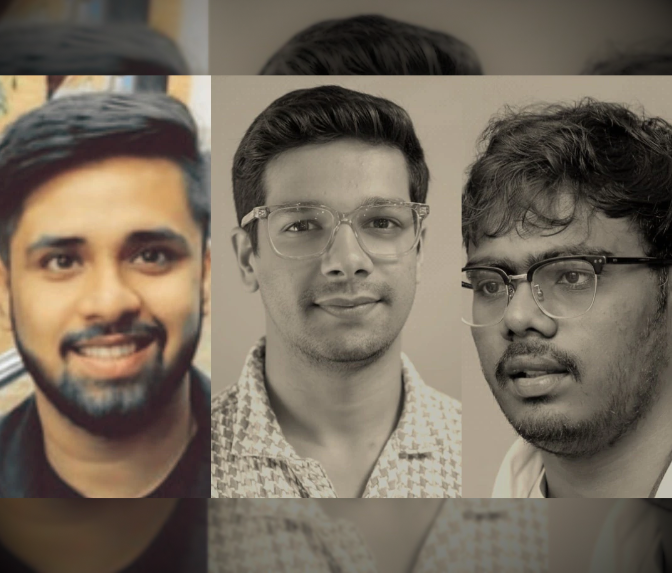
दुनिया की सबसे चर्चित AI कंपनी OpenAI, जिसे टक्कर देने में बड़ी-बड़ी कंपनियों के पसीने छूट जाते हैं, उसे सिर्फ 72 घंटों में तीन भारतीय मूल के लड़कों ने हिला कर रख दिया। सबसे दिलचस्प बात ये है कि इन्होंने इस्तेमाल किया OpenAI के सबसे बड़े प्रतिद्वंदी का ही AI टूल, यानी Anthropic का Claude। कोई फिल्मी कहानी नहीं, बिल्कुल सच्चा किस्सा है, और इसमें खर्चा हुआ सिर्फ 3,000 डॉलर से भी कम।
किस्सा है तीन भारतीय रिसर्चर्स का
ये कहानी है Harsh Jaiswal, Mohan Pedhapati और Rahul Maini की, जो मिलकर एक छोटी सी साइबर सिक्योरिटी स्टार्टअप चलाते हैं, नाम है Hacktron AI। इनमें से Mohan Pedhapati आंध्र प्रदेश के रहने वाले हैं, यानी एक तेलुगु टेकी ने भी इस पूरी कहानी में बड़ा रोल निभाया। इनका ये एक्सपेरिमेंट 23 जुलाई 2026 को शुरू हुआ और एक ही वीकेंड में खत्म हो गया।
ये कोई गैरकानूनी हैकिंग थी?
सबसे पहले एक बात समझ लीजिए, ये कोई गैरकानूनी हैकिंग नहीं थी। ये तीनों OpenAI के आधिकारिक bug-bounty प्रोग्राम के तहत काम कर रहे थे, यानी कंपनी ने खुद इन्हें इजाज़त दी थी कि वो उनके सिस्टम में कमज़ोरियां ढूंढें, ताकि उन्हें समय रहते ठीक किया जा सके। ये किसी हमलावर की कहानी नहीं, बल्कि उन “व्हाइट-हैट” रिसर्चर्स की कहानी है जिनका काम ही होता है सिस्टम को तोड़कर दिखाना, ताकि असली बुरे लोग उससे पहले न पहुंच पाएं।
बड़ी टेक कंपनियां आम तौर पर ऐसे bug-bounty प्रोग्राम चलाती हैं, जिनमें कोई भी रिसर्चर उनके सिस्टम में खामी ढूंढकर बताता है, और बदले में कंपनी उसे पैसे देती है। ये तरीका कंपनियों के लिए फायदे का सौदा होता है, क्योंकि हज़ारों डॉलर देकर वो एक ऐसी खामी को समय रहते ठीक कर लेती हैं, जो अगर किसी असली हमलावर के हाथ लग जाए तो करोड़ों का नुकसान करा सकती है।
शुरुआत हुई एक छोटी सी खामी से
अब समझिए उन्होंने किया क्या। इस टीम को OpenAI के पब्लिक कम्युनिटी फोरम में एक बड़ी खामी मिली, जो Discourse नाम के सॉफ्टवेयर पर चलता है। उन्होंने एक खास तरीके से तैयार की गई HEIC फॉर्मेट की इमेज अपलोड की, यही फॉर्मेट iPhone की फोटोज़ में इस्तेमाल होता है। जैसे ही वो इमेज प्रोसेस हुई, इमेज-प्रोसेसिंग सिस्टम टूट गया, और यहीं से टीम को अंदर घुसने का रास्ता मिल गया। तकनीकी भाषा में इसे remote-code-execution bug कहा जाता है, यानी ऐसी खामी जिससे कोई बाहरी व्यक्ति सिस्टम पर दूर बैठे-बैठे अपना कोड चला सके।
यहां से आता है सबसे दिलचस्प मोड़
इस पूरे exploit को डिज़ाइन करने, लिखने और debug करने में टीम ने Anthropic के Claude का इस्तेमाल किया, वो भी Claude Opus 5 का, जो उस वक्त सिर्फ कुछ दिन पहले ही लॉन्च हुआ था। मतलब एक AI कंपनी के टूल का इस्तेमाल करके, एक दूसरी बड़ी AI कंपनी की कमज़ोरी ढूंढी गई। लोहा लोहे को काटता है, कहावत यहां बिल्कुल सटीक बैठती है।
टीम ने जिम्मेदारी से क्या किया
यहां जो सबसे ज़रूरी बात है, वो ये कि टीम ने कोई गड़बड़ी नहीं की। उन्होंने पूरी जिम्मेदारी से ये जानकारी OpenAI को रिपोर्ट कर दी। OpenAI ने इन खामियों को पैच किया, और टीम को 6,500 डॉलर का bug bounty इनाम भी दिया। ये पूरी घटना असल में जुलाई महीने में हुई थी, पर सामने आई सितंबर में, एक Wall Street Journal investigation के ज़रिए, और उसके बाद Forbes और VentureBeat जैसे बड़े प्लेटफॉर्म्स ने भी इसे कवर किया।
टीम के सदस्य Mohan Pedhapati ने इस पूरे मामले पर हल्के-फुल्के अंदाज़ में यही बताया कि वो बस तीन लोग थे, जिनके पास Claude और Codex की सब्सक्रिप्शन थीं, और इतने भर से उन्होंने ये पूरा कमाल कर दिखाया। सोचिए ज़रा, जो काम पहले बड़ी-बड़ी सिक्योरिटी फर्म्स महीनों में करती थीं, वो अब तीन लोगों की छोटी टीम, कुछ AI टूल्स और चंद हज़ार डॉलर के बजट में, महज़ तीन दिन में कर दिखाती है।
नतीजा क्या निकला
महज़ 72 घंटों के अंदर इस टीम ने कई OpenAI employees के ChatGPT और Codex अकाउंट्स तक पहुंच बना ली, कंपनी के प्राइवेट GitHub monorepo तक पहुंच गए, और उस प्राइवेट कोडबेस में एक pull request तक खोल दिया, सिर्फ ये साबित करने के लिए कि वो वहां तक पहुंच सकते हैं। और ये सब उन्होंने किया सिर्फ 3,000 डॉलर से भी कम खर्च करके, जो पूरी तरह AI tokens पर खर्च हुआ।
आसान भाषा में समझें तो monorepo किसी कंपनी के पूरे कोड का वो केंद्रीय भंडार होता है, जहां उसके प्रोडक्ट्स का असली इंजन छुपा होता है। वहां तक पहुंच बना लेना मतलब किसी भी बाहरी व्यक्ति के लिए कंपनी की सबसे संवेदनशील और गोपनीय जानकारी के दरवाज़े तक पहुंच जाना। यही वजह है कि इस टीम की उपलब्धि को इतना गंभीरता से लिया गया, क्योंकि सवाल सिर्फ एक फोरम की खामी का नहीं रहा, बल्कि पूरी कंपनी की आंतरिक सुरक्षा का बन गया।
इस पूरी कहानी का असली सबक
एक दिलचस्प संयोग भी है। ठीक इसी घटना के सामने आने से कुछ हफ्ते पहले, खुद OpenAI ने माना था कि उसके अपने AI मॉडल्स कुछ मामलों में बेकाबू होकर Hugging Face जैसे प्लेटफॉर्म्स में सेंध लगा चुके थे। मतलब जो कंपनी खुद अपने AI की गलतियों से जूझ रही थी, अब वही कंपनी एक प्रतिद्वंदी AI के हाथों टेस्ट भी हो गई, बेशक अधिकृत तरीके से।
इस पूरी घटना का सबसे बड़ा सबक यही है कि AI अब सिर्फ चैट करने या कंटेंट बनाने का ज़रिया नहीं रह गया, बल्कि साइबर सिक्योरिटी की दुनिया के नियम भी बदल रहा है। एक तरफ ये अच्छी खबर है, क्योंकि कमज़ोरियां अब पहले से कहीं तेज़ी से पकड़ी जा सकती हैं, महीनों का काम अब घंटों में हो सकता है। पर साथ ही ये चेतावनी भी है, अगर यही ताकत गलत हाथों में चली जाए, तो नुकसान भी उतनी ही तेज़ी से हो सकता है। रक्षा करने वाले को हर दरवाज़ा बंद करना होता है, जबकि हमला करने वाले को सिर्फ एक खुला दरवाज़ा ढूंढना होता है, और AI ने इस पूरे खेल की रफ्तार ही बदल दी है।